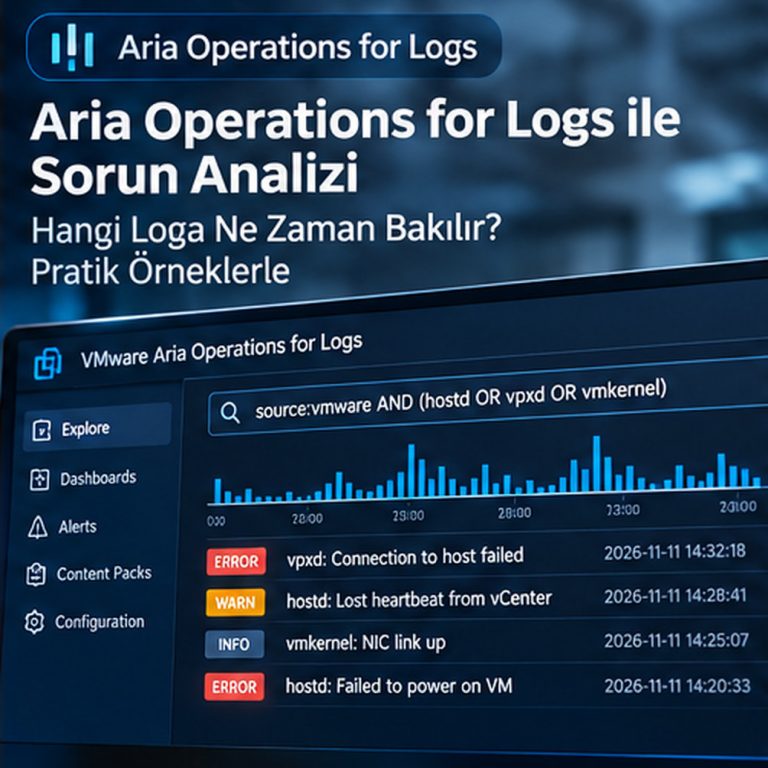
ESXi host bağlantısı birkaç saniyeliğine koptu, vCenter'da alarm oluştu ve ardından her şey normale döndü. Olay anında ekran başında değilseniz, yalnızca güncel duruma bakmak sorunu açıklamayabilir. Aria Operations for Logs'un değerli olduğu yer tam burası: farklı bileşenlerden gelen kayıtları aynı zaman çizgisinde inceleyebilmek.
Örneği Aria Operations for Logs 8.18.x ve ESXi 8 ortamı üzerinden ele alalım. Daha yeni VCF Operations sürümlerindeki merkezi log mimarisi ve özellikleri birebir aynı olmayabilir.
Önce hangi log nerede üretiliyor?
ESXi üzerindeki bazı temel servis kayıtlarını tanımak, arama yaparken ciddi zaman kazandırır:
vmkernel: ESXi çekirdeği, donanım sürücüleri ve depolama/ağ katmanındaki belirli olaylar.hostd: Host üzerindeki yönetim görevleri ve yerel servis işlemleri.vpxa: ESXi ile vCenter arasındaki yönetim iletişiminde kullanılan ajan.vpxd: vCenter Server tarafındaki ana servis ve yönetim olayları.
Burada sonuncusu önemli: vpxd logunu ESXi host logu sanmayın. O vCenter appliance üzerinde oluşur. Dolayısıyla yalnızca ESXi syslog'u bağlamak, bütün vCenter servis loglarını otomatik topladığınız anlamına gelmez.
Aria Logs'a veri gerçekten geliyor mu?
Administration bölümünde Integration > vSphere bağlantısını kontrol edin. Belirli bir hostun syslog için yapılandırılmış görünmesi, log akışının sorunsuz olduğu anlamına gelmez. Broadcom bu ayrımı özellikle vurguluyor.
Ardından Explore Logs ekranında host adıyla arama yapın. Önce son beş-on dakikayı seçin ve canlı kayıt gelip gelmediğini kontrol edin. Sonra sorun saatine dönün. "Son beş dakikada kayıt yok" sonucu, tek başına hostta olay olmadığı anlamına gelmez; taşıma yolu da kopmuş olabilir.
ESXi tarafında yapılandırmayı görüntülemek için salt-okunur komutlar:
esxcli system syslog config get
esxcli network firewall ruleset list --ruleset-id=syslog
esxcli network firewall ruleset allowedip list --ruleset-id=syslog
Remote Host alanında beklenen Aria Logs adresi ve protokolü var mı? Çıkış firewall kuralı etkin mi? İzin verilen IP listesi hedefi kapsıyor mu? Bu üç sorunun yanıtı net değilse önce ingest sorununu çözmek gerekir.
Host bağlantı kesintisini ararken
Örneğin vCenter saat 14:32'de "Host connection and power state" alarmı verdi. Aria Logs'ta ilgili hostu seçin ve aralığı 14:20–14:45'e daraltın. hostd, vpxa, vmkernel anahtar sözcükleriyle kayıtları ayrı ayrı inceleyin.
Saat damgalarını karşılaştırırken host, vCenter ve Aria Logs sunucularının NTP durumunu unutmayın. İki sistemin saati arasında iki dakika fark varsa olay sırası yanlış yorumlanabilir.
Sonra benzer olayların başka hostlarda da aynı dakikada yaşanıp yaşanmadığına bakın. Yalnızca bir host etkileniyorsa fiziksel NIC, management vmkernel, sürücü ve host agent tarafı daha olasıdır. Birden fazla host aynı anda etkileniyorsa ortak switch, ağ yolu veya vCenter bağımlılıklarını düşünmek gerekir. Bunlar kesin teşhis değil; araştırma yönü belirler.
Aria Logs neden bazı kayıtları göstermiyor?
Sık görülen sorunlardan biri ESXi'deki Syslog.global.logHost ayarının doğru görünmesi, fakat logların karşı tarafa ulaşmamasıdır. Ağ ACL'leri, yanlış protokol/port seçimi ve ESXi outbound syslog firewall ayarı bu duruma yol açabilir.
Bir diğer ayrıntı da Cloud Proxy Log Forwarder kullanımı. Broadcom'un Aria Operations 8.18.x için açıkladığı sınırda, Cloud Proxy log forwarder vCenter event/task/alarm verilerini doğrudan toplayıp iletmez; bu yetenek VCF 9.0 ve üzerindeki yeni yapıda farklılaşmıştır. Eski sürümde böyle bir kayıt bekleyip yanlış yerde arama yapmayın.
Önce ağ yolunu ve ingest durumunu doğrulayın, ardından content pack ve parser ayarlarına geçin. "Grafik boş" görünümünün her zaman veri yokluğu anlamına gelmediğini de unutmayın: filtreler ve zaman aralığı kayıtları gizleyebilir.
Alarmı anlamlı bir olaya dönüştürmek
İyi bir log araması üç soruya cevap verir: İlk hata ne zaman oluştu? Hangi bileşen ilk önce etkilendi? O sırada bir yapılandırma veya bakım işlemi var mıydı?
Bir dashboard hazırlarken yüzlerce genel error kaydı yerine, belirli servis, host grubu ve hata desenlerine odaklanmak daha işe yarar. Gerekirse aynı aramayı kaydedip tekrar eden olaylarda kullanabilirsiniz. Ama her warning satırına ayrı alarm açmak, bir süre sonra gerçekten önemli olayların kaybolmasına neden olur.
Aria Operations for Logs tek başına kök nedeni sihirli biçimde bulmaz. İyi tarafı, ESXi ve vCenter loglarını tek bir zaman çizgisine yerleştirmeyi kolaylaştırmasıdır. Bir host için doğru aramayı oluşturduğunuzda sonraki olayda nereden başlayacağınızı da bilirsiniz.
Kaynak notu: Broadcom KB 461107 (ESXi syslog doğrulaması), KB 428572 (loglar gelmiyor), KB 405933 (Cloud Proxy Log Forwarder sınırları) ve KB 425856 (log kaynağının push modeli).