Belirtiyi doğru sınıflandırmak
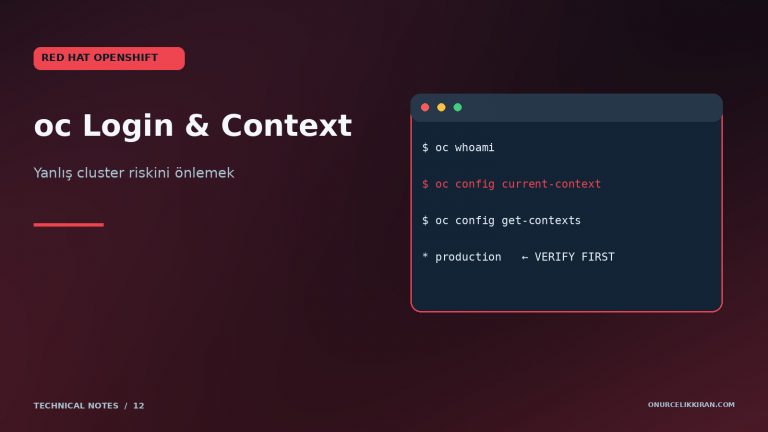
Birden fazla OpenShift clusterı yöneten ekiplerde yanlış ortamda komut çalıştırmak, tek bir Pod hatasından daha pahalıya mal olabilir. oc istemcisinin aktif context bilgisi bu nedenle her işlem öncesinde kontrol edilmelidir.
İlk kayıt, sorunun başladığı zaman, etkilenen nesneler ve değişiklik geçmişi olmalı. Tek bir ekran görüntüsü ya da tek bir metrik, neden-sonuç ilişkisini kurmaya yetmez. Sorunun sürekli mi yoksa belli bir iş yükü sırasında mı ortaya çıktığını ayırmak, inceleme alanını daraltır. Aynı dönemde bakım, yama, kimlik bilgisi veya ağ değişikliği yapılıp yapılmadığı ayrıca kontrol edilmelidir.
İlk kontroller ve veri toplama
OpenShift 4.21 için desteklenen oc istemcisini cluster web konsolunun Command Line Tools bölümünden edinin. oc login ile kimlik doğruladıktan sonra oc whoami, oc whoami --show-server ve oc project komutlarıyla kullanıcı, API sunucusu ve aktif proje bilgisini doğrulayın.
Komutlar yetkili oturumda ve mümkünse önce salt okunur biçimde çalıştırılmalıdır. İnceleme saatini, ilgili sistemin saat dilimini ve kullanılan ürün sürümünü not etmek gerekir. Merkezi log ile yerel log farklı zaman gösteriyorsa yanlış olayı ilişkilendirme riski doğar. Birkaç dakikalık tek ölçüm yerine olay öncesi ve sonrası zaman aralığını karşılaştırmak daha güvenilir bir tablo verir.
Bulguları yorumlarken
oc config get-contexts tanımlı contextleri listeler; yıldız işareti etkin contexti gösterir. oc config current-context ile etkin adı okuyun. Birden fazla kubeconfig kullanıyorsanız KUBECONFIG ortam değişkeninin hangi dosyalara işaret ettiğini de kontrol edin.
Kontrol sonuçlarını normal çalışan benzer bir sistemle karşılaştırmak çoğu zaman tek başına bir eşik değerinden daha açıklayıcıdır. Aynı hatanın birden fazla bileşende görülmesi ortak bağımlılığı düşündürür; tek nesnede görülmesi ise o nesnenin yapılandırmasını önceliklendirir. Üretici belgelerinde belirtilen ön koşullar ile kullanılan sürümün uyumlu olduğundan emin olunmalıdır.
Müdahale, doğrulama ve geri dönüş
Kullanıcı yetkisini genişletmeden önce oc auth can-i get pods -n <proje> gibi salt okunur bir yetki sorgusuyla erişimi test edin. Örneklerdeki <proje> yerine gerçek proje adı yazılmalıdır. Oturum bilgisini paylaşırken tokenları gizleyin; erişimi kapatmak için oc logout kullanabilirsiniz.
Değişiklik gerekiyorsa önce beklenen sonucu tanımlayın: hangi hata kaybolmalı, hangi metrik düzelmeli, hangi servis etkilenmemeli? Değişiklikten sonra aynı kontrolü aynı yöntemle tekrar edin. Sonuç düzelmiyorsa yeni bir değişiklik zinciri başlatmak yerine önce önceki ayara dönün ve toplanan kanıtı yeniden değerlendirin. Geri dönüş adımlarını yalnızca planlamak değil, gerekli erişim ve yedeklerin gerçekten mevcut olduğunu kontrol etmek de önemlidir.
Operasyon notları
Bu tür incelemelerde olay kaydının bütünlüğü korunmalıdır. Komut çıktısına sunucu adı, zaman damgası ve ilgili nesne kimliği eklemek sonraki karşılaştırmayı kolaylaştırır. Parola, token, özel anahtar ve kişisel veriler destek talebine veya paylaşılan ekrana olduğu gibi taşınmamalıdır. Değişiklik yapılmadan önce uygulama sahibine olası etki bildirilmesi, özellikle kümelenmiş hizmetlerde beklenmedik kesintileri önler.
Bir düzeltmenin işe yaradığını göstermek için yalnızca hata mesajının kaybolması yeterli değildir. İlgili iş akışı tekrar denenmeli, bağlantılı servislerin durumu gözlenmeli ve bir süre sonra aynı belirtinin geri dönüp dönmediği kontrol edilmelidir. Böylece geçici düzelme ile kalıcı çözüm birbirinden ayrılır.
Kaynak
- Üretici dokümantasyonu: https://docs.redhat.com/en/documentation/openshift_container_platform/4.21/html/cli_tools/openshift-cli-oc
- Teknik başvuru: https://docs.redhat.com/en/documentation/openshift_container_platform/4.21/html/authentication_and_authorization/